Skip to main content More Related Content

PPTX

PPTX
自治体セキュリティ強靭化対策のためのシンクライアント入門 
PPTX

PPTX

PDF

PDF
hbstudy# 28 SELinux HandsOn 公開版 
PPTX

PDF
VMware vSphereとプラットフォーム・セキュリティー What's hot

PDF
2020 0611 koan_webinar_f-secure 
PDF
Cisco E メール セキュリティ アプライアンス(ESA) 
PPTX

PDF

PDF
オープン性とセキュリティを両立させる効率的な企業ネットワーク 
PDF

PDF
IT エンジニアのための 流し読み Microsoft 365 - 入門!Microsoft Defender ATP 
PDF

PDF
Sec012 windows 10_があなたの情報 
PDF
Mr201209 windows8 exploit_mitigation 
PPTX

PPTX

PDF

PDF
IT エンジニアのための 流し読み Windows 10 - 入門!System Center Configration Manager 
PPTX

PDF
Mr201307 investigation into_emet4.0_jpn 
PDF
【HinemosWorld2015】A1-3_コンテナ技術Dockerの導入事例と完全運用自動化 
PDF
システム監視の決定版!Hinemos監視機能のご紹介! 
PPTX
企業システムにSELinuxを適用するときの検討事項 
PDF
Sec017 なぜ windows_10_は史上最も Similar to 闘うITエンジニアのためのLinuxセキュリティ講座

PDF

PPT

PDF

PDF
20031030 「読み込み専用マウントによる改ざん防止Linuxサーバの構築」 
PPT
プロセス実行履歴に基づくアクセスポリシー自動生成システム 
PDF
20031020 「プロセス実行履歴に基づくアクセスポリシー自動生成システム」 
PDF
Security workshop 20131213 
PDF
CaitSith 新しいルールベースのカーネル内アクセス制御 
PDF

PPTX
The vulnerabilities never bothered me anyway 
PPT
セキュアなサーバを構築しよう(CentOS 5.xまで対応) 
PDF
2020 0413 Ebisu Security Boys "Cloud Security for Beginner and Sauna" 
PDF
[data security showcase Sapporo 2015] D23:ホームページ改ざんや情報流出からWEBを守る! ~WAF「SiteGu... 
PPT

PDF
なぜ情報漏洩事故は繰り返されるのか? ~当社の運用事例にみる、サイバー攻撃の実際と効果的な対策~ NTTコミュニケーションズ セキュリティ・エバンジェリス... 
PDF

PDF
ARC-006_サイバー セキュリティ、IT Pro、開発、経営 それぞれの視点 
PDF

PDF
CND(Certified Network Defender:認定ネットワークディフェンダー)のご紹介 
PPTX
More from Toshiharu Harada, Ph.D

PDF

PDF
Job's 2005 Stanford Speech Translation Kit 
PDF
’You’ve got to find what you love,’ Jobs says 
PDF

PDF

PDF
The role of "pathname based access control" in security" 
PPTX
Tomoyo linux introduction 
PDF
Your First Guide to "secure Linux" 
PDF
振る舞いに基づくSSHブルートフォースアタック対策 
PDF

PPT

PPTX

KEY

PDF
Chained Enforceable Re-authentication Barrier Ensures Really Unbreakable Secu... 
PDF
TOMOYO Linux on Android (Taipei, 2009) 
PDF

PPT
Learning, Analyzing and Protecting Android with TOMOYO Linux (JLS2009) 
PDF
Kernel Development: Drawing Lessons from "Mistakes" (Japan Linux Symposium 2009) 
PDF
PacSec2007: TOMOYO Linux: A Practical Method to Understand and Protect Your O... 
PDF
FOSDEM'08: TOMOYO Linux for Secure Embedded 闘うITエンジニアのためのLinuxセキュリティ講座
- 1.
- 2.
はじめに
本講座の狙い
インターネットや電子メールに代表されるコンピュータシステムは、今や
文字通り私たちの生活に欠かすことのできないインフラとなりました。その
ため、コンピュータシステムのセキュリティはもはや特定の人だけが意識
すれば良いことではなく、誰もが正しく理解することが必要です。
2月4日にNET&COM 2004で、「営業担当者のための欲張りLinuxセキュ
リティ講座」として、Linuxのセキュリティ強化の現状について、「営業担当者
の方をはじめ、技術を専門としない方が理解できるように」解説しました。
本講座では、IT技術に関わる方を対象に、技術的な内容を深め、具体的
な脅威のデモを追加して、解説します。
2004/5/12 Copyright © 2004 NTT DATA CORPORATION. All rights reserved. 2
- 3.
プロローグ
1985
2004
「闘う」ということ
2004/5/12 Copyright © 2004 NTT DATA CORPORATION. All rights reserved. 3
- 4.
- 5.
考えられる脅威
「セキュリティ強化」とは、考えられる脅威に
対する対策、予防策です。
従って、脅威について正しく理解することが
必要です。
「これで十分」ということはありません。
個々のサーバ上で
情報漏洩、改ざん、バックドア、踏み台、・・・
LAN上で
盗聴、情報漏洩、ウィルス、ワーム、・・・
インターネット上で
盗聴、改ざん、迷惑メール、・・・
2004/5/12 Copyright © 2004 NTT DATA CORPORATION. All rights reserved. 5
- 6.
- 7.
Linuxのセキュリティ(1)
Linuxが標準で備えるセキュリティ(アクセス制御機構)は
あまりにも単純です。
ファイルやディレクトリの所有者がアクセス権を設定できる
分類(アクセス権を設定できる単位)
所有者、グループ、その他の3種
グループに対するアクセス権は1つしか設定できない(グループAとグループBだけに
アクセスを許可するという設定はできない)
設定内容
読める/読めない、書ける/書けない、
実行できる/実行できない
設定は粗いレベル
2004/5/12 Copyright © 2004 NTT DATA CORPORATION. All rights reserved. 7
- 8.
Linuxのセキュリティ(2)
さらに、システム管理者(root)は設定の内容に関わらずアク
セスできてしまいます。
このようなアクセス制御方式を任意アクセス制御機構(DAC、
Discretionary Access Control) と呼びます。
標準のLinuxが採用している任意アクセス制御は、内部情報
漏洩を防ぐには不十分であり、また、ネットワーク等から不正に
システム管理者権限を奪われると致命的な被害を免れません。
クラッカーにとっては、システム管理者権限さえ奪取できれば
何でもできてしまいます。
管理者権限の奪取に使われる典型的な手法が、バッファオー
バーフローです。
2004/5/12 Copyright © 2004 NTT DATA CORPORATION. All rights reserved. 8
- 9.
バッファオーバーフローとは
Buffer
バッファー、緩衝材
Overflow
限度を超えて(over)流れる(flow)
氾濫する。あふれる。
システム管理者権限を奪取する攻撃の大半はバッファオー
バーフローを利用して行われています。色々な対策が考案、
実装されていますが、バッファオーバーフローはプログラムの
欠陥なので、これを根絶することは不可能です。
2004/5/12 Copyright © 2004 NTT DATA CORPORATION. All rights reserved. 9
- 10.
- 11.
- 12.
攻撃の手順
exploitプログラムについて
脆弱性を突いて攻撃するためのプログラムは”exploit”と呼ばれ、インターネット上
で多く公開されています。
ここでは、Linuxサーバの利用形態に基づき3種類のexploitプログラムの実演を行
います。
local root exploit
remote root exploit (samba)
remote root exploit (wu-ftpd)
デモから、Linuxをそのまま利用する際のリスクを理解しましょう。
2004/5/12 Copyright © 2004 NTT DATA CORPORATION. All rights reserved. 12
- 13.
デモ1: local rootexploit
全てのLinuxマシンで起こりえる脅威のデモです。
一般ユーザがカーネルの不具合を攻撃することで、システム管理者権限を得ること
が可能なことを実演します。
demoという一般ユーザとしてログイン後、exploitプログラムを実行するだけで
システム管理者になります。
2004/5/12 Copyright © 2004 NTT DATA CORPORATION. All rights reserved. 13
- 14.
デモ2: remote rootexploit for Samba
LAN上のサーバに対して起こりえる脅威のデモです。
LinuxでWindowsファイルサーバの機能を提供するためのパッケージで
あるSambaの不具合を攻撃して、Sambaサーバのシステム管理者権限を
取得することが可能なことを実演します。
SambaサーバのIPアドレスを指定してexploitプログラムを実行することに
より、そのSambaサーバのシステム管理者になります。
2004/5/12 Copyright © 2004 NTT DATA CORPORATION. All rights reserved. 14
- 15.
デモ3: remote rootexploit for wu-ftpd
不特定多数に対してサービスを提供するサーバを設置する場合に起こり
える脅威のデモです。
Linuxでftpサーバの機能を提供するためのパッケージであるwu-ftpdの
不具合を攻撃して、wu-ftpdが動作しているLinuxサーバのシステム管理者
権限を取得することが可能なことを実演します。
2004/5/12 Copyright © 2004 NTT DATA CORPORATION. All rights reserved. 15
- 16.
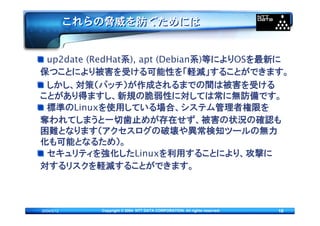
これらの脅威を防ぐためには
up2date (RedHat系),apt (Debian系)等によりOSを最新に
保つことにより被害を受ける可能性を「軽減」することができます。
しかし、対策(パッチ)が作成されるまでの間は被害を受ける
ことがあり得ますし、新規の脆弱性に対しては常に無防備です。
標準のLinuxを使用している場合、システム管理者権限を
奪われてしまうと一切歯止めが存在せず、被害の状況の確認も
困難となります(アクセスログの破壊や異常検知ツールの無力
化も可能となるため)。
セキュリティを強化したLinuxを利用することにより、攻撃に
対するリスクを軽減することができます。
2004/5/12 Copyright © 2004 NTT DATA CORPORATION. All rights reserved. 16
- 17.
参考情報
脆弱性、セキュリティに関する情報源
http://www.st.ryukoku.ac.jp/~kjm/security/memo/
http://www.securityfocus.com/
http://www.securiteam.com/
http://www.cert.org/
http://www.jpcert.or.jp/
手作業による最新版のダウンロード
多数のLinuxディストリビューションの中のSambaがこの不具合を抱えています。
http://www.securityfocus.com/bid/7294/
最新版パッケージをダウンロードするには以下のftpサイトが高速です。
ftp://jpix.ftp.ne.jp/
Red Hat Linux 9の情報と最新版パッケージは以下のURLから入手できます。
https://rhn.redhat.com/errata/rh9-errata.html
ftp://jpix.ftp.ne.jp/pub/redhat/linux/updates/9/en/os/
2004/5/12 Copyright © 2004 NTT DATA CORPORATION. All rights reserved. 17
- 18.
- 19.
- 20.
- 21.
- 22.
セキュリティ強化の基準
「セキュリティ強化」の基準として以下のものがよく知られています。
TCSEC(Trusted Computer System Evaluation Criteria)
1985年にDoD(米国防総省)が発行
コンピュータシステムに求められるセキュリティの機能要件を定義(前述の「強制
アクセス制御」もここで記述されています)。よく「オレンジブック」と呼ばれます。
TCSECの認定は1999年に終了していますが、その普遍的な内容により現在も
参照され続けています。
http://csrc.ncsl.nist.gov/secpubs/rainbow/std001.txt
ISO/IEC 15408
現在の国際的な規格ですが、「機能要件」というよりは試験、証明、ドキュメントに
関する内容が中心です。
2004/5/12 Copyright © 2004 NTT DATA CORPORATION. All rights reserved. 22
- 23.
残された課題
セキュリティ強化OSの限界
セキュリティ強化OSもソフトウェアである以上、欠陥がないとは限りません。
強制アクセス制御が導入され、厳格なアクセス制御が実現されていたとしても、シ
ステムコール(カーネルが提供する機能の呼び出し)中に含まれる不具合や脆弱性
に対する対策とはなり得ません(local root exploitのデモで行ったようなカーネル内
部の不具合はセキュリティ強化OSでも対処できない場合があります)。
セキュリティ強化OSはDoS攻撃への対処にはなりません。
厳格なアクセス制御は資源に対するラベル付けに基づき行われますが、複数ノー
ドでラベル情報を共有する仕組みは未整備です。
管理運用
強制アクセス制御を効果的に利用するためには、適切なアクセスポリシーの管理
運用が不可欠で、セキュリティ強化OSでは導入時のTCOの増加は避けられません。
強制アクセス制御が実装されるシステムコールの単位で、過不足なくアクセス
許可を列挙するのは非常に困難です。
アクセスポリシー策定の手間を軽減するために標準的な構成で必要なアクセス
許可を列挙した雛型を使用する場合、雛型に含まれている不要なアクセス許可を
検知することが困難です。
2004/5/12 Copyright © 2004 NTT DATA CORPORATION. All rights reserved. 23
- 24.
- 25.
NTTデータの取り組み
NTTデータではセキュリティ強化OSの現状に基づき、多様な
取り組みを行っています。
管理運用の負担が少ない独自セキュリティ強化OSの開発
アクセスポリシーの自動定義機能を備えた独自セキュリティ強化Linux
アクセスポリシーの管理運用なしにシステム全体を物理的に改ざんから守る
改ざん防止Linux
NSAが開発、公開しているSELinuxの拡張
アクセスポリシー違反をトリガーとして、自律的にアクセス範囲の変更やサービ
ス範囲を限定するカーネルベースIDS
Samba等への適用を可能とするセキュリティコンテキスト指定拡張方式の提案
リテラシー活動
バッファオーバーフローやセキュリティ強化OSの概念を視覚的に表現した
「営業担当者ための欲張りLinuxセキュリティ講座」の制作
各種記事執筆、論文発表、講演
2004/5/12 Copyright © 2004 NTT DATA CORPORATION. All rights reserved. 25
- 26.
- 27.
エピローグ
私にとっての「闘い」
あなたにとっての「闘い」は
願い
2004/5/12 Copyright © 2004 NTT DATA CORPORATION. All rights reserved. 27
- 28.
おわりに
本日はお忙しい中お越しいただきありがとうございました
本講座が皆様のお役に立つことを心から願っています。
謝辞
本講座の構築および準備にご協力いただきました方々に感謝します。
NTTデータカスタマサービス 半田哲夫様
デモンストレーション環境作成、当日配布資料作成、講演構成
special thanks to 中間ひとみ様 (アシュビー)
ビジュアルデザイン、コンセプトプラニング、ユーザインタフェース
http://ashbyi.com/
NTTデータ経営研究所様
情報提供
サポート
講演に関するご質問は haradats@nttdata.co.jp 宛にメールください。
必ず返信しますが、状況により多少時間がかかるかもしれません。
あらかじめご了承ください。
2004/5/12 Copyright © 2004 NTT DATA CORPORATION. All rights reserved. 28
- 29.
講師紹介
氏名、所属
原田 季栄 <haradats@nttdata.co.jp>
株式会社NTTデータ 技術開発本部
プロフィール
1985年北海道大学工学部卒。NTT横須賀電気通信研究所に入社
1991-1993年 マサチューセッツ工科大学(ボストン) Center for
Educational Computing Initiatives にてマルチメディアオーサリングシス
テムの日本語化に従事。その後webベースの社内ノウハウ共有システム
の開発、BSデジタルデータ放送(システムおよびコンテンツ)等放送関連
システムの開発等を経て、2003年よりLinuxのセキュリティ強化に関する
研究開発を行っている。
横浜市在住
2004/5/12 Copyright © 2004 NTT DATA CORPORATION. All rights reserved. 29
- 30.
参考文献
「セキュアなシステムを作る」
日経システム構築2004年4月号 no.132 「解説」
Linuxのセキュリティに関して知るべき内容と全体像を12ページにまとめた解説
記事です。Linuxのセキュリティに興味を持たれた方が最初に読む資料としてお勧
め致します。
「Linuxのセキュリティについて」
http://www.jnsa.org/award/2003/J002-Q1125.pdf
日本ネットワークセキュリティ協会様より優秀論文賞をいただいた論文、「プロセス
実行履歴に基づくアクセスポリシー自動生成システム」の解説用に作成した資料で
す。論文と合わせて参照ください。
SELinux (Security-Enhanced Linux) FAQ
http://www.nsa.gov/selinux/faq.html
NSAが開発、公開しているセキュリティ強化LinuxであるSELinuxのFAQです。
大変ていねい、かつ技術的に正確に記述されており、SELinuxだけでなくセキュリ
ティ強化OSを理解する上で参考になります。
http://www11.plala.or.jp/tsh/
Linux関連を中心に作成した論文等の資料やイベントの予定を公開しています。
2004/5/12 Copyright © 2004 NTT DATA CORPORATION. All rights reserved. 30
- 31.
お知らせ
LinuxConference 2004 (2004/6/2-4、東京ビッグサイト)
http://lc.linux.or.jp/lc2004/index.html
「TOMOYO Linux – タスク構造体の拡張によるセキュリティ強化Linux」
原田季栄、保理江高志、田中一男
セッション: 「セキュリティ(カーネル)」
「Linuxカーネルベース不正侵入検知システム」
保理江高志、原田季栄、田中一男
セッション: 「ネットワークセキュリティ」
“The need for setuid style functionality in SELinux environments”
Fernando Vázquez (University of Vigo)、保理江高志、原田季栄
セッション: 「セキュリティ(カーネル)」
同時開催されるLinuxWolrd Expo/Tokyo 2004の.org Pavilion
ブースにて上記各内容の展示を行う予定です。
次回講演(予定)
CEATEC 2004 (2004/10/5-9、幕張メッセ)
http://www.ceatec.com/ja/2004/
Linuxセキュリティ講座シリーズの完結編となる予定です。
2004/5/12 Copyright © 2004 NTT DATA CORPORATION. All rights reserved. 31
- 32.
「営業担当者のための欲張りLinuxセキュリティ講座」
OSセキュリティ強化の理想的な教材
NET&COM 2004 講演 (2004.2.4) 用に作成
「本講座の狙い」から
SELinuxを含め、Linuxのセキュリティ強化は「技術」という観点からは非常に難し
いものですが、その裏にある考え方や「概念」は実はシンプルです。また、それら
の技術は決して特殊な人だけが知っていれば良いというものではありません。
そこで、個々の仕様や専門的な用語ではなく、その裏にある本質的な概念と全体
像を営業担当の方を含め「この分野のバックグラウンドを持たない方でも」理解で
きるようにしようというのが本講座の狙いです。
2004/5/12 Copyright © 2004 NTT DATA CORPORATION. All rights reserved. 32